2026年11月07日(土) - 23:06 | カテゴリ:
Linux
今回の自宅サーバ刷新の目玉として、メールサーバのTLS対応があった。
以前の環境はオレオレ証明書を使ってSMTPS対応をしていたのだが、
コレだとTLSレポートが確実に失敗する問題があった。
自宅サーバを作り直すならメールのSSL/TLSもやろうと思い立ち、
メールサーバを設計し直して対応させてみた。
やる事は簡単で、Let’s Encryptをワイルドカード証明書で発行してPostfixに読み込ませるのだが、
“smtpd_tls_cert_file”と“smtpd_tls_key_file”の二つのみ設定し、“smtpd_tls_CAfile”は未設定にする。
“smtpd_tls_CAfile”はクライアント証明書を用いたSMTPS通信を行うときのCA設定のため不要となる。
正しく設定できていれば、次のコマンドでSTARTTLS・SMTPSの通信テストが出来る。
STARTTLSはTCP:25かTCP:587、SMTPSはTCP:465で通信するのでポート指定でコマンドを打てばOK。
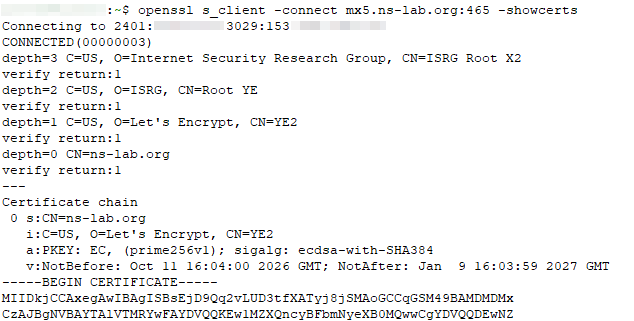
実際に筆者が構築した自宅メール鯖に対して打ち込んでみたら、正常に証明書が返ってきた。
STARTTLS > openssl s_client -connect example.com:25 -starttls smtp -showcerts
SMTPS > openssl s_client -connect example.com:465 -showcerts |
 |
………
SMTP(TCP:25)、STARTTLS(TCP:25)、SMTPS(TCP:465)の対応が出来たので、
いよいよ本末のTLSレポート設定をDNSに入れることになる。
メールドメインに対して“_smtp._tls”の語句をつけたTXTレコードを作成し、
次の様にTLSレポートの受信アドレスなどを設定する。
| _smtp._tls.example.com. 3600 IN TXT “v=TLSRPTv1; rua=mailto:postmaster@example.com” |
………
後はTLSレポート送信に対応しているメールとSMTPSでメール送受信すればTLSレポートが送られてくる。
だが、コレが一番の問題でTLSレポート送信に対応しているメール鯖が皆無で、
筆者が調査した限りだとGmailしか送ってくれなかった。
TLSレポートの解析は自前で構築するか、SaaSを活用するかの2択になる。
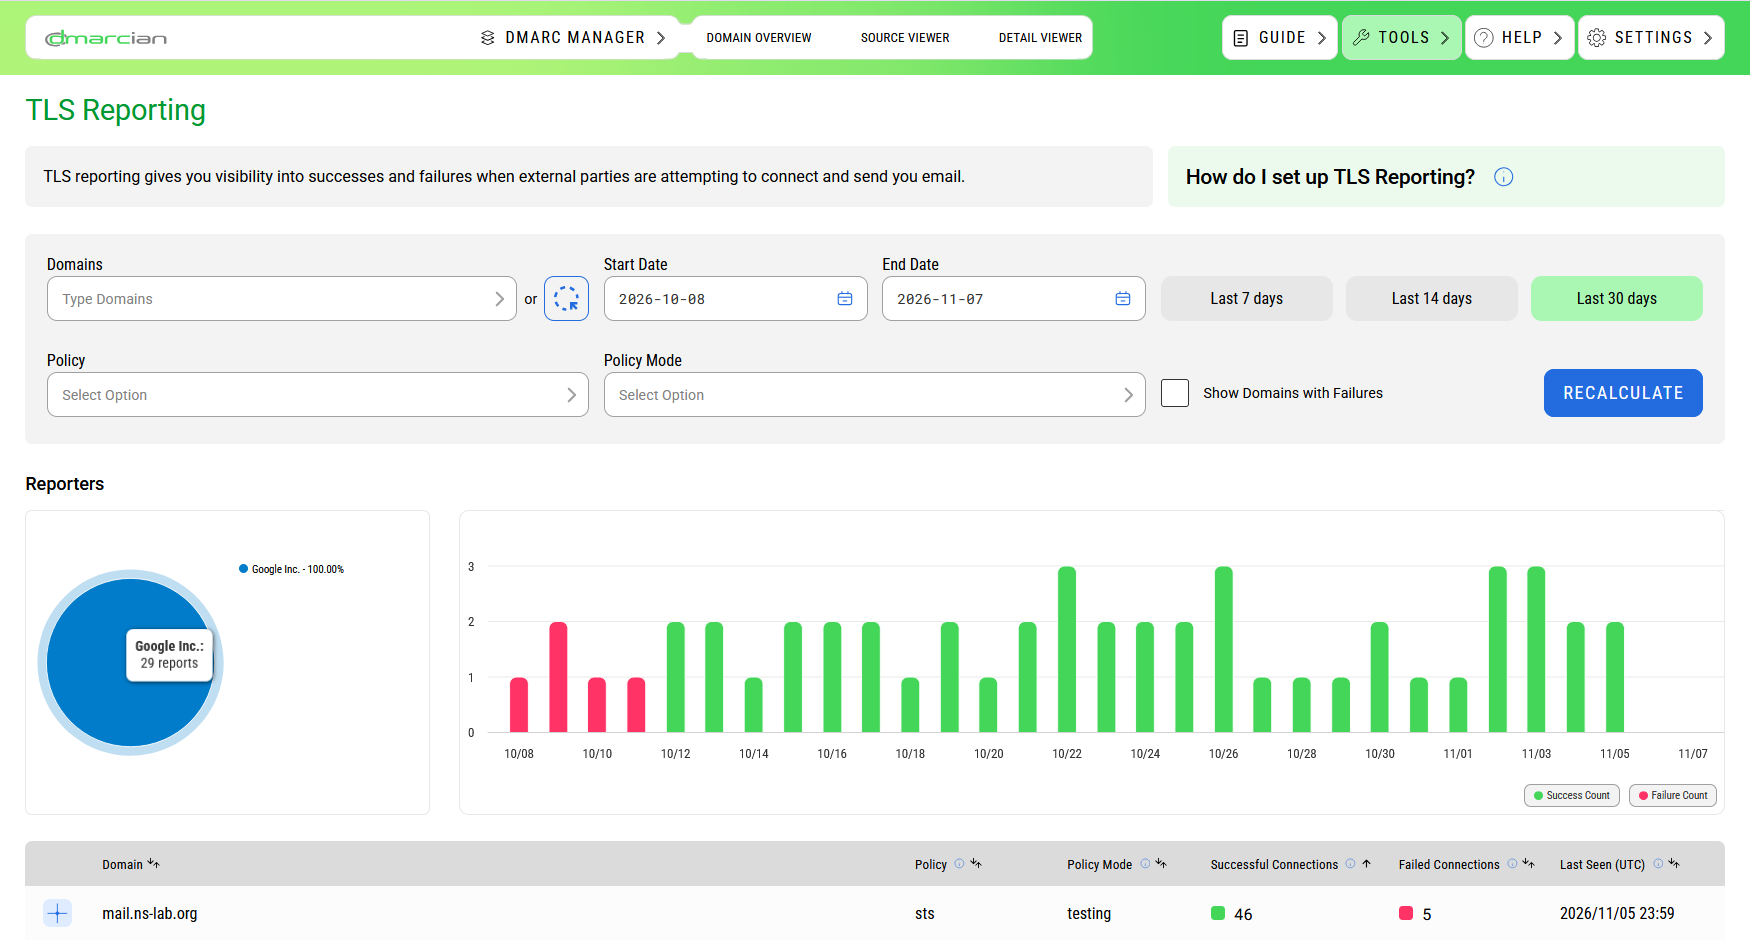
筆者はDMARCレポート分析でも使っている、dmarcianを使って解析してみた。
オレオレ証明書でSMTPS通信がトラストチェーンエラーを出していたのが赤い部分、
Let’s Encryptのワイルドカード証明書でトラストチェーンも正しく認識させたのが緑の部分となる。
普段利用しているドメインなので送受信もしているのだが、それでもGmailだけしかレポートをくれなかった。
仮想ホストと他サーバの刷新も並行でやりつつ、プライベートのイベントもやったので時間が超かかったが、
今回の機能拡張でPostfixの仕組みとSTARTTLS・SMTPSの仕組みも読み解けたので非常に満足。
やはり、技術者たるものバタバタしている時でも技術は追いかけねばと思った。
« 続きを隠す
2026年03月13日(金) - 23:48 | カテゴリ:
Linux
自宅サーバを管理しているzabbixで検知したアラートを光らせるために、
infiniteloopのクリスタルシグナルPiを愛用していた筆者。
お値段お手頃かつ、スクリプトを書いて改造も出来たので重宝していたが、
メンテナンスされなくなって久しく既製品のパトライトへ変えるか考えていた。
色々と物色していたが、身の回りの整理をする影響から設備縮小が今後予測されるため、
今回を機にパトライト替わりのクリスタルシグナルPiも撤去する事にした。
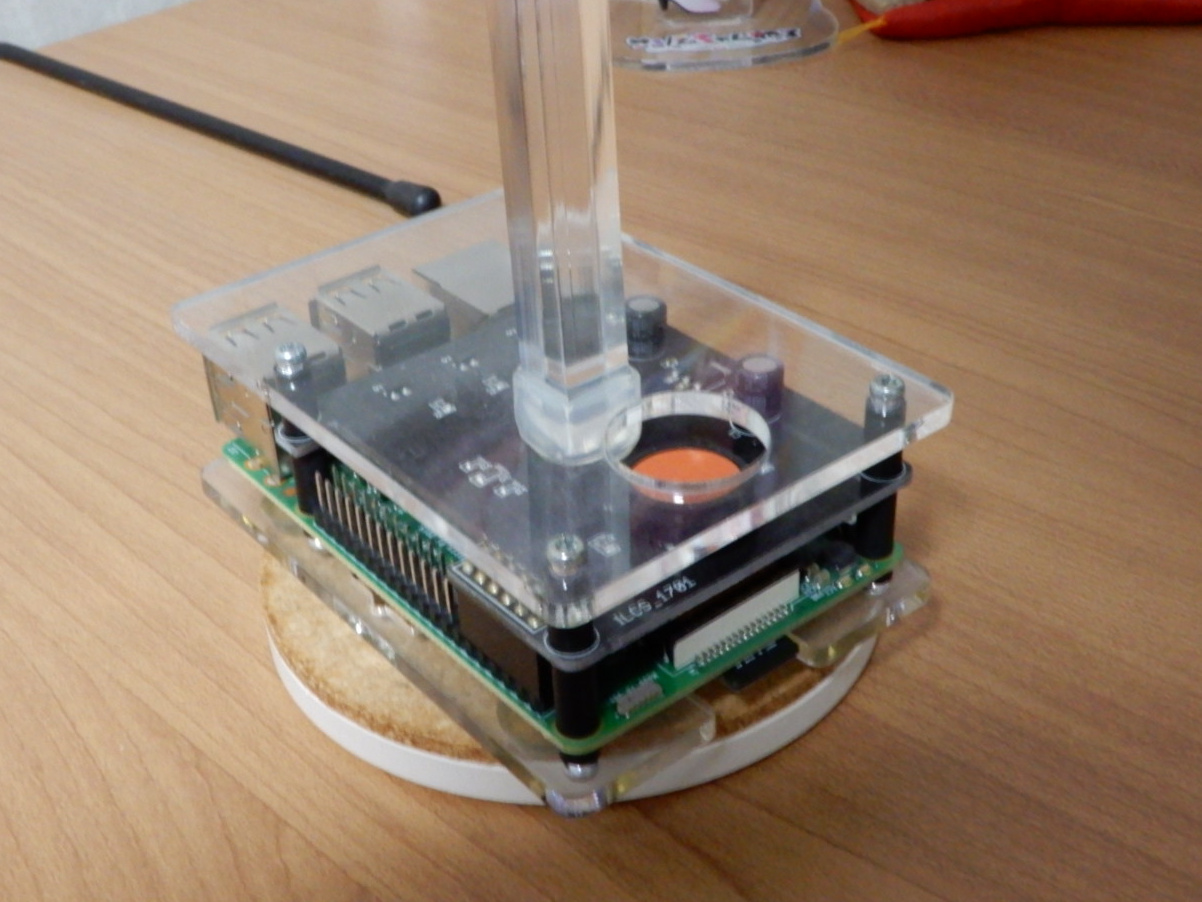
2017年に購入してから、8年ほど稼働し続けていたクリスタルシグナルPiだが、
LEDの明るさも下がっていたりラズパイのSDカードも挙動が怪しくなっていた。
OSバージョンも低くセキュリティも課題になってきたので、今回を機に退役に至った。
後続バージョンがあれば即採用するのだが、開発をやめちゃった用なのでやむなく廃止に。
ラズパイ価格も高騰しているので簡易ソリューションも流行らなくなっているのだろう。
2025年11月29日(土) - 21:29 | カテゴリ:
Linux
筆者が管理する自鯖はVPSとKVMのハイブリッド構成になっており、
その中の一つにProxmoxを使ったZFSミラー構成のサーバがある。
稼働してから4年経つProxmox鯖だが、2週間ほど前からSSDがエラーを吐くようになっていた。
自鯖とは言えディスク領域が吹き飛ぶのは悲しいので、
更新用のSSDを追加購入してSSDの入れ替え作業をやってみた。
参考にしたWebサイトは以下の3サイト。
Proxmox公式で公開しているドキュメントだけでも十分だが、
ZFSのtrim設定もしたかったので違うサイトも見ていた。
実際に打ち込んだコマンドは次の通り。
proxmox-boot-toolを実行するか迷ったが一応実行しておいた。
また、SSDを入れ替えたのでtrimも改めて追加設定した。
# ls /dev/disk/by-id/ -ahl
# sgdisk /dev/sda -R /dev/sdb
# sgdisk -G /dev/sdb
# zpool replace -f rpool /dev/disk/by-id/ata-CT1000MX500SSD1_(略) ata-WD_Blue_SA510_2.5_1000GB_(略)
# pve-efiboot-tool init /dev/sdb2 –force
# proxmox-boot-tool format /dev/sda2
# proxmox-boot-tool format /dev/sdb2
# zpool set autotrim=on rpool
# zpool get autotrim rpool |
SSDを入れ替えてreplaceをしている時の実行画面がこちら。
300GBほどを同期するのに60~90分はかかっていたはず。
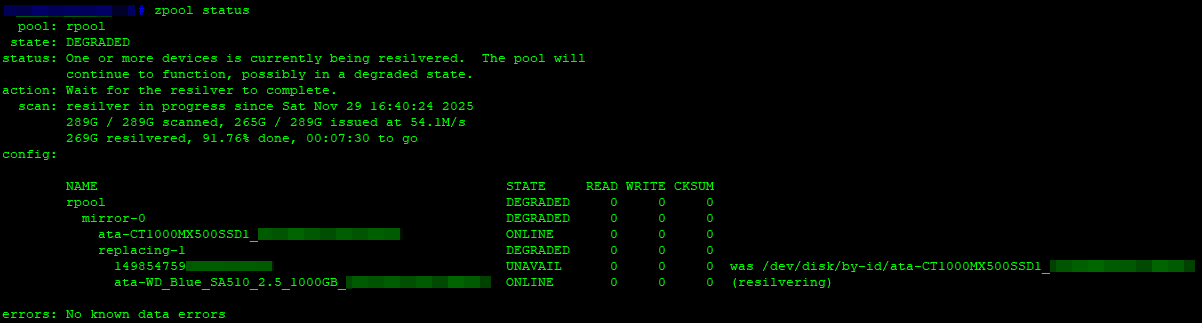
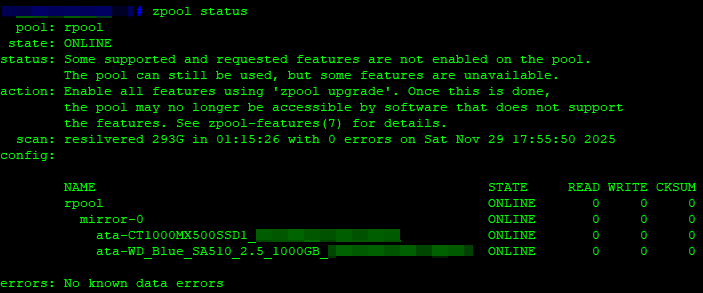
復旧後のステータス画面が以下のとおり、
SSDが別メーカーとなり気になるが近いうちに片方を変える事になりそうなので許容した。
仮想ゲストを稼働させつつディスク負荷をかけても問題は起きていないので、
挙動としても大丈夫そうだった。
………
想定外の出費となるのが非常に痛いものの、HDDとSSDは消耗品なので仕方ないと思う (´・ω・`)
落ちたらまずい主要サーバにはエンタープライズグレードのSSDを利用しているが、
全部をソレにするのは予算的に無理なので、コンシューマグレードの物を買い換えつつやり繰りしたいと思う。
« 続きを隠す