2026年11月16日(月) - 23:27 | カテゴリ:
雑談
自宅サーバーはニッチな趣味の一遍だからかカンファレンスなどの勉強会は無く、
業務用サーバー・業務用ルーターを弄りながら足を突っ込んでいく一種の『沼』だった。
筆者も沼にどっぷり浸かりながら自宅サーバー歴20年程になってしまったが、
比較的長い中でもカンファレンスなど大々的なオフライン勉強会は無かったと思う。
そんな折、昨日11月15日にお台場で自宅サーバーの趣味カンファレンスが初めて開催された。
「こりゃ、金払ってでも現地参加するしかない!」と思い立ち参加チケットを即購入。
無事に当日を迎え自宅サーバーのカンファレンス「自鯖缶」に参加してきた。
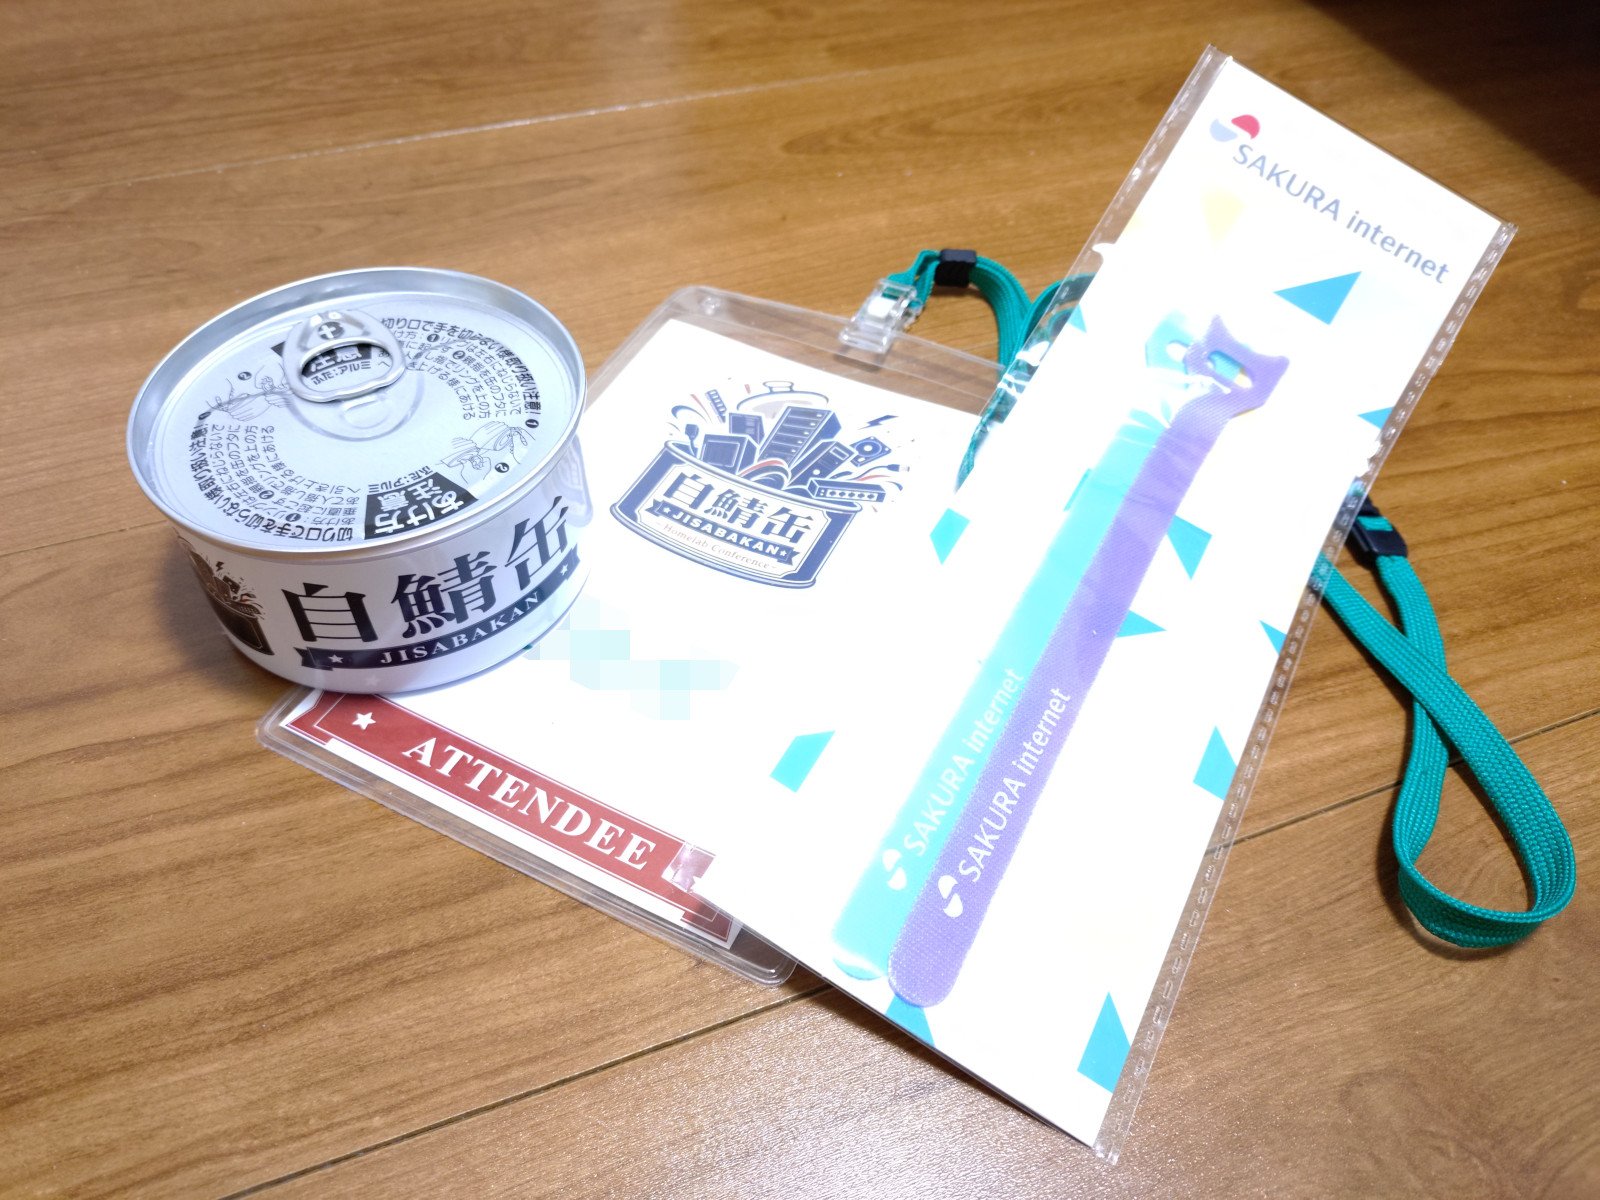
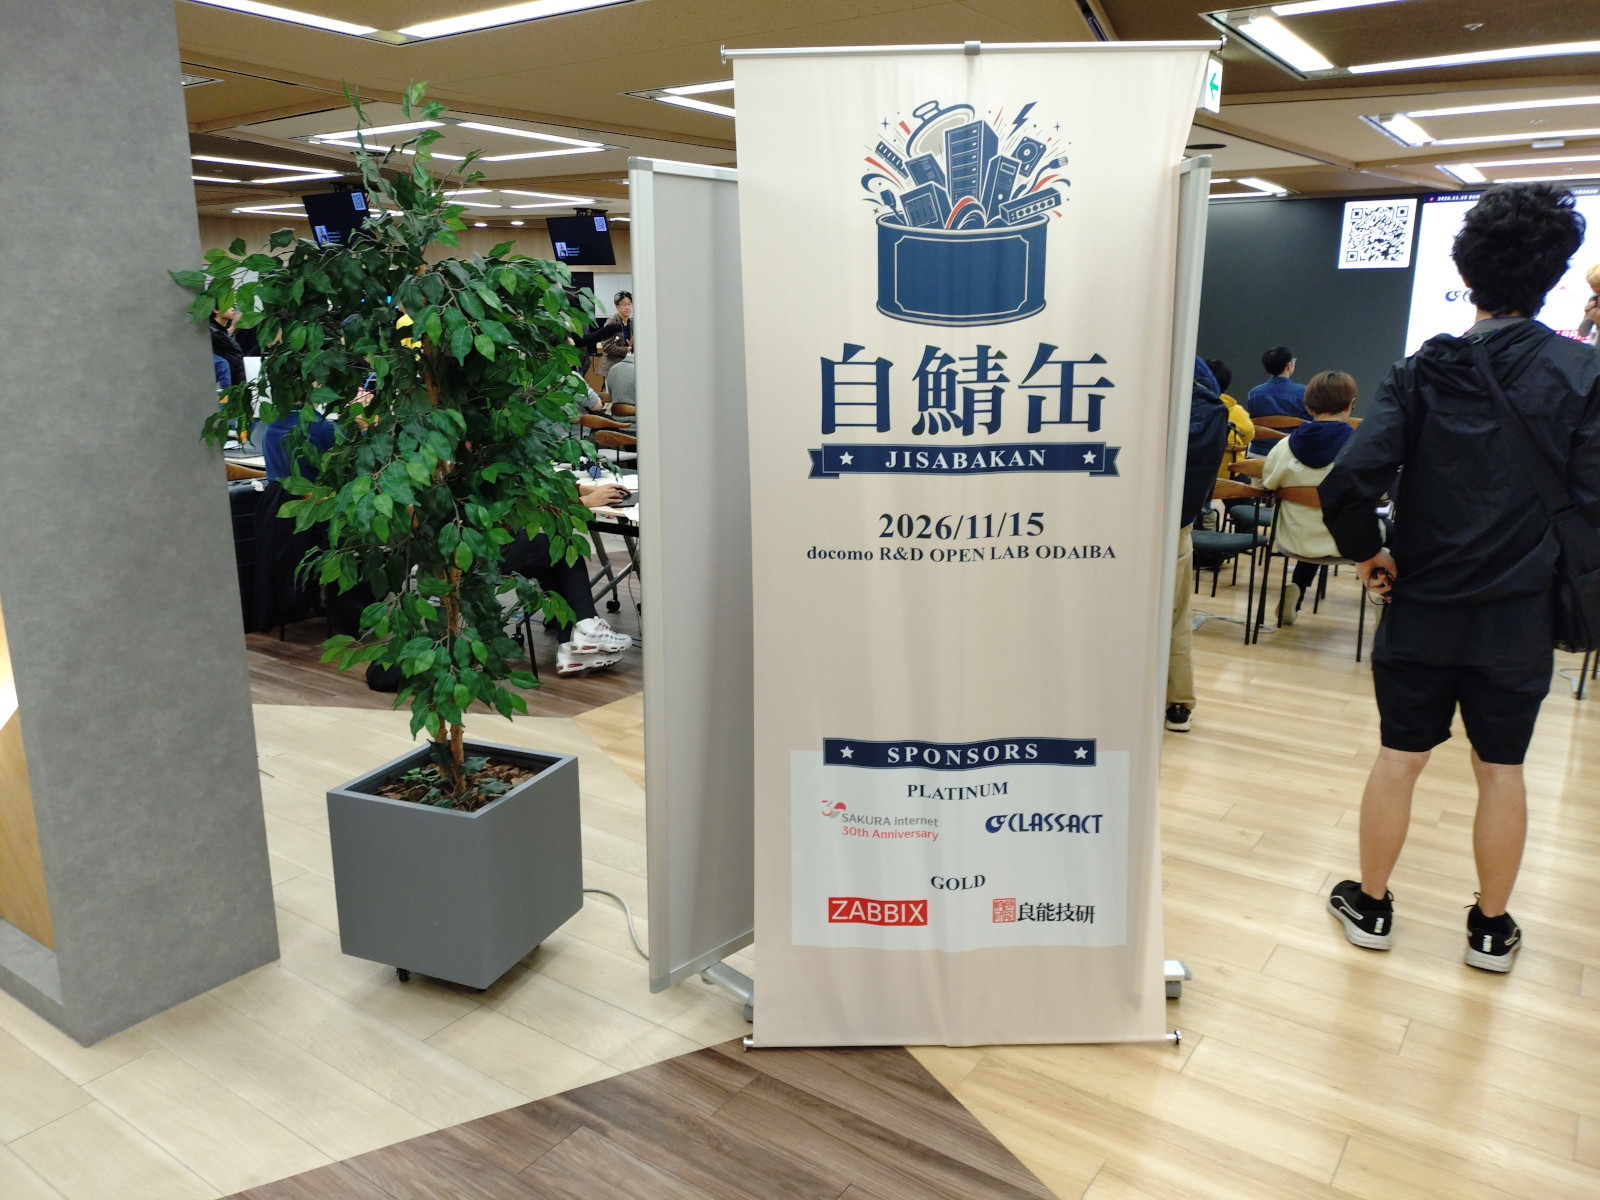
自宅サーバー管理者のカンファレンスなので、お土産は鯖缶・昼ごはんは鯖弁当だった。
開催場所は『docomo R&D OPEN LAB ODAIBA』でdocomoのコラボブースだった。
筆者は初めて本会場に入ったのだが、モニターやオンライン配信設備など設備も充実しており、
凄く快適にカンファレンスに参加できた。
プライベートでのカンファレンス参加は久々なこともあり、この時点でテンションも結構上がった。
………
会場では爆音機材の動体展示や、休憩挟みつつセッションを20本開催するなど、
自鯖屋にとって凄く充実した空間だった。
仕事でも見る機会が減って来た、Cisco ASR 1K-Xと久々にご対面出来たのも印象深い…
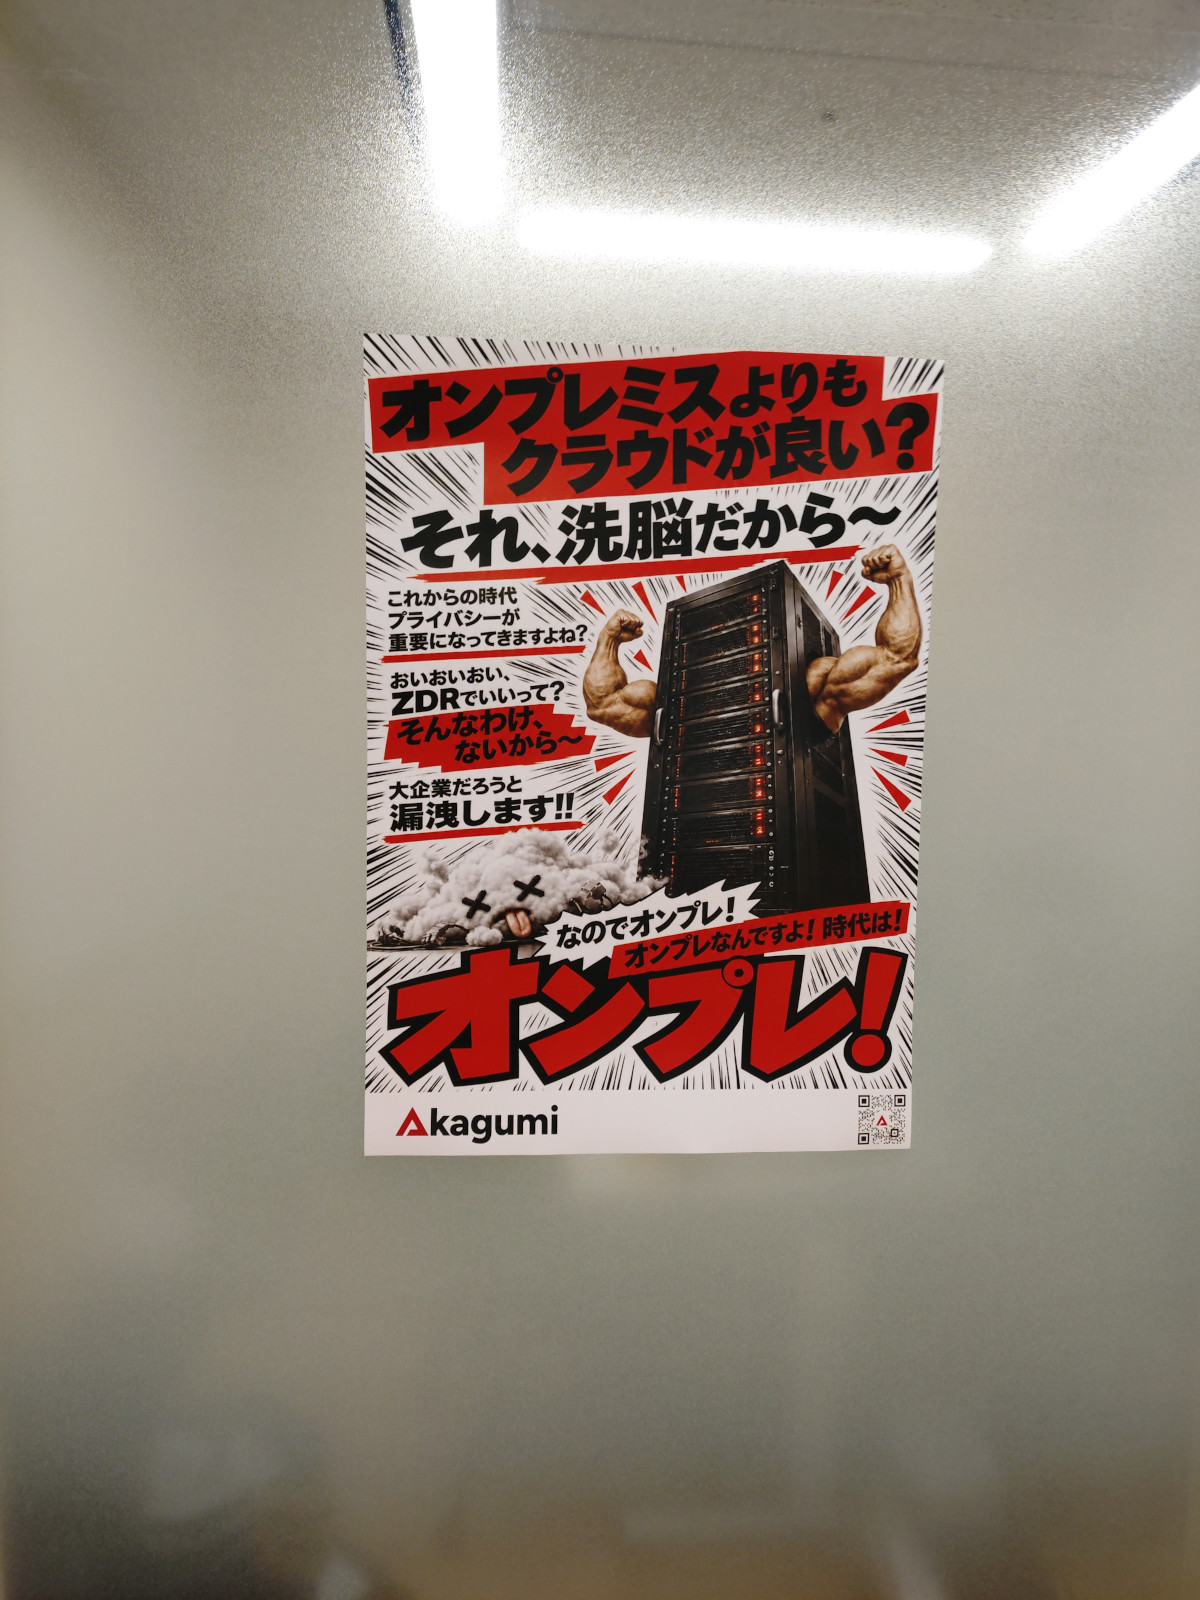
界隈で有名になっていたが、オンプレ過激派のポスターがつぼった。
セッションは自宅サーバー初心者向けから、逸般の誤家庭な内容もあり幅が広かった。
筆者は最近ご無沙汰気味になっている自鯖管理の新しい刺激になればと思い参加していたが、
盆栽化しているk8sを復活させる話と、AAA認証の話は印象に残ったので是非ともやってみたい所。
メールサーバについて登壇されている方がおり、勝手に頷きながら聞き入ってしまった。
メール鯖管理者あるあるの苦労話が多く、正直なところ付いてこれてない人も多かったが、
弄った事がある人ほど面白い内容だった。
登壇直後に少し話を伺いに行ったところ気さくに話してくれたのも良かった。
………
2回目を開催するか未知数なものの、是非とも開催をしてほしい所。
次回やるなら是非ともセッションを持っていって登壇もチャレンジできればと思う。
また、自鯖缶のコミュニティ・カンファレンスなら、雑用位ならお手伝いも出来るのではと感じたので、
スタッフとして参加して場を盛り上げるのも良いかもしれない。
最後のセッションでも言っていたが、SaaSが増えてポチれば仕組みが直ぐに出来る世の中でも、
物理で弄るからこそのヌクモリティがあると思う。
なにより『楽しいからやる』というのにも共感するし、技術者コミュニティへのメッセージと感じたので、
久しく忘れていた楽しさを思い出しつつ自鯖・自宅ラックを弄ろうと思う。
« 続きを隠す
2026年11月08日(日) - 00:24 | カテゴリ:
雑談
近況変化があった2026年もコミケは夏・冬の両方とも申し込みをしていました。
ですが、次回の冬コミ(C109)も落選で2026年はサークル参加が叶わずの年に (´・ω・`)
確かにIT記事を書く速度が落ちてはいるし仕方ないのかも。
近況を固めよというお告げな気もするので、この期間を使って記事執筆を整えようと思う。
2026年11月07日(土) - 23:06 | カテゴリ:
Linux
今回の自宅サーバ刷新の目玉として、メールサーバのTLS対応があった。
以前の環境はオレオレ証明書を使ってSMTPS対応をしていたのだが、
コレだとTLSレポートが確実に失敗する問題があった。
自宅サーバを作り直すならメールのSSL/TLSもやろうと思い立ち、
メールサーバを設計し直して対応させてみた。
やる事は簡単で、Let’s Encryptをワイルドカード証明書で発行してPostfixに読み込ませるのだが、
“smtpd_tls_cert_file”と“smtpd_tls_key_file”の二つのみ設定し、“smtpd_tls_CAfile”は未設定にする。
“smtpd_tls_CAfile”はクライアント証明書を用いたSMTPS通信を行うときのCA設定のため不要となる。
正しく設定できていれば、次のコマンドでSTARTTLS・SMTPSの通信テストが出来る。
STARTTLSはTCP:25かTCP:587、SMTPSはTCP:465で通信するのでポート指定でコマンドを打てばOK。
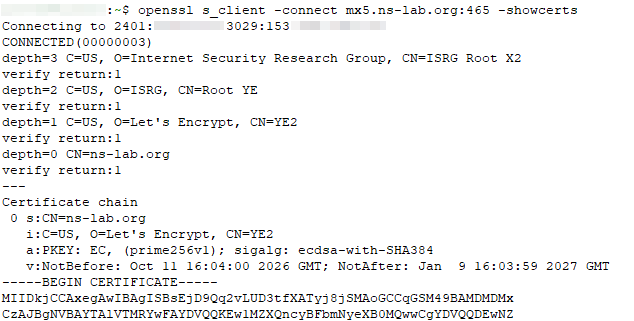
実際に筆者が構築した自宅メール鯖に対して打ち込んでみたら、正常に証明書が返ってきた。
STARTTLS > openssl s_client -connect example.com:25 -starttls smtp -showcerts
SMTPS > openssl s_client -connect example.com:465 -showcerts |
 |
………
SMTP(TCP:25)、STARTTLS(TCP:25)、SMTPS(TCP:465)の対応が出来たので、
いよいよ本末のTLSレポート設定をDNSに入れることになる。
メールドメインに対して“_smtp._tls”の語句をつけたTXTレコードを作成し、
次の様にTLSレポートの受信アドレスなどを設定する。
| _smtp._tls.example.com. 3600 IN TXT “v=TLSRPTv1; rua=mailto:postmaster@example.com” |
………
後はTLSレポート送信に対応しているメールとSMTPSでメール送受信すればTLSレポートが送られてくる。
だが、コレが一番の問題でTLSレポート送信に対応しているメール鯖が皆無で、
筆者が調査した限りだとGmailしか送ってくれなかった。
TLSレポートの解析は自前で構築するか、SaaSを活用するかの2択になる。
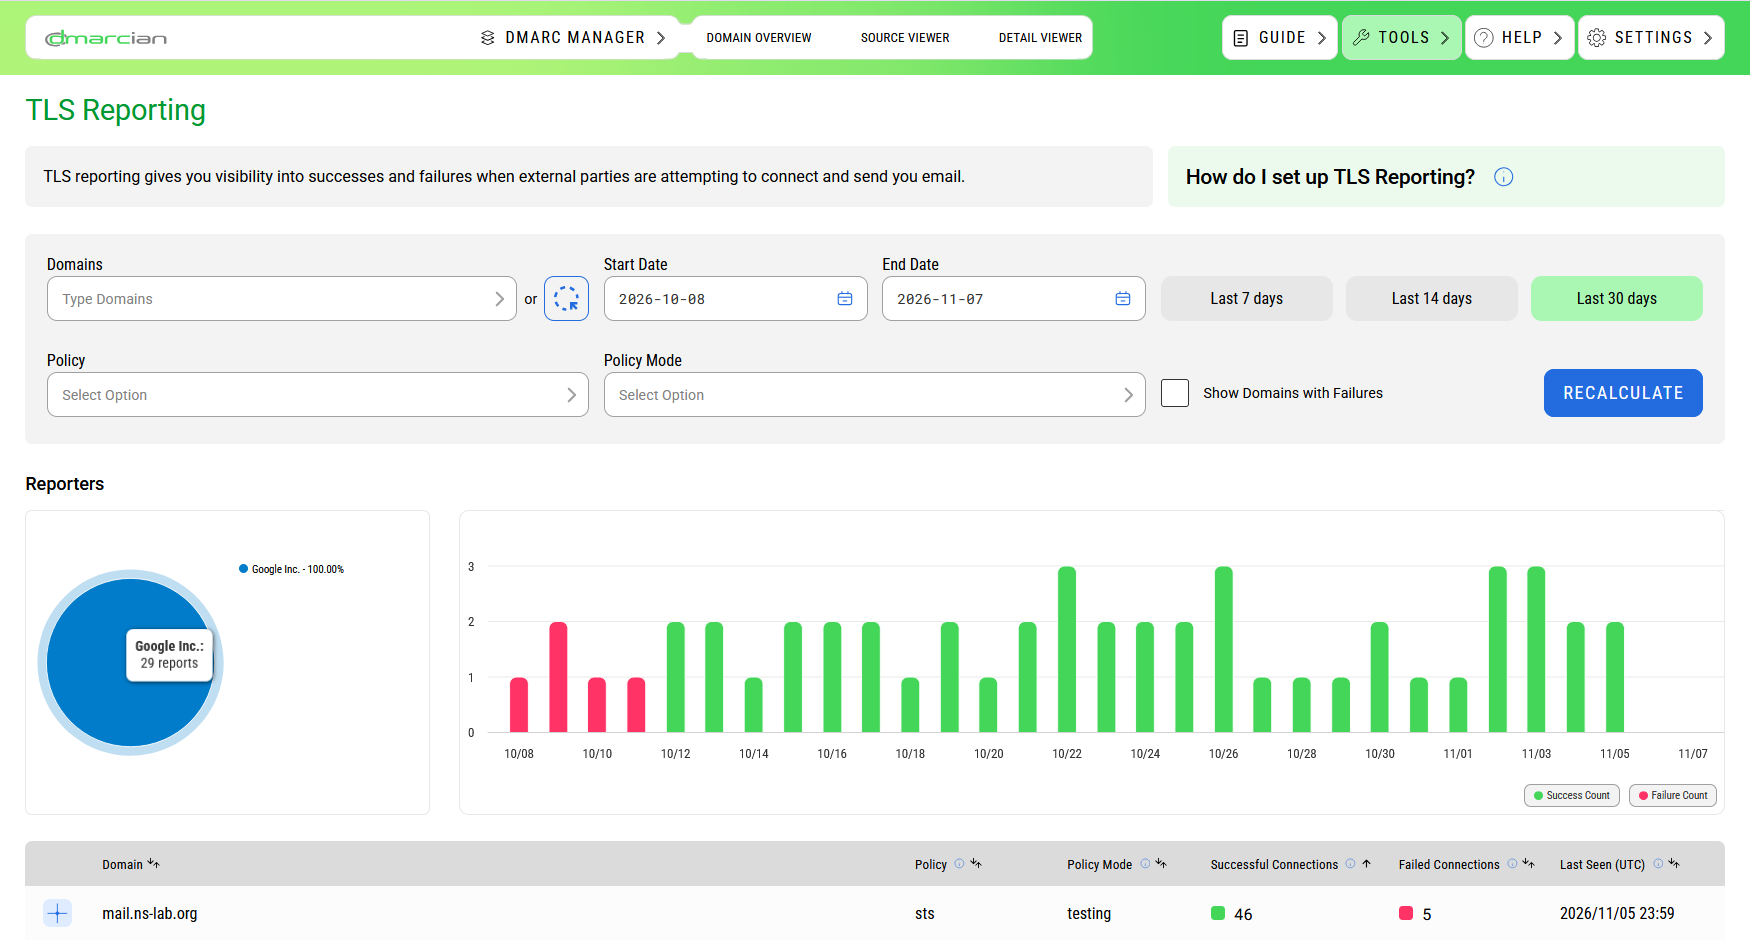
筆者はDMARCレポート分析でも使っている、dmarcianを使って解析してみた。
オレオレ証明書でSMTPS通信がトラストチェーンエラーを出していたのが赤い部分、
Let’s Encryptのワイルドカード証明書でトラストチェーンも正しく認識させたのが緑の部分となる。
普段利用しているドメインなので送受信もしているのだが、それでもGmailだけしかレポートをくれなかった。
仮想ホストと他サーバの刷新も並行でやりつつ、プライベートのイベントもやったので時間が超かかったが、
今回の機能拡張でPostfixの仕組みとSTARTTLS・SMTPSの仕組みも読み解けたので非常に満足。
やはり、技術者たるものバタバタしている時でも技術は追いかけねばと思った。
« 続きを隠す